Copilot findet alles, worauf jemand Zugriff hat.
Zu breite Berechtigungen werden mit einer einzigen Frage sichtbar.
Microsoft 365 Tenant Check
Wie sicher ist Ihr Microsoft 365 wirklich?
Wir prüfen Ihren Tenant nach dem CIS Microsoft 365 Foundations Benchmark und unserem eigenen Prüfmodell. Sie erhalten einen klaren Befund, einen priorisierten Massnahmenplan und einen Bericht, den auch Geschäftsleitung und Revision verstehen. Zum Festpreis.
9 × Microsoft MVP · Microsoft Regional Director · Festpreis ab CHF 7'400
Direkt anrufen:+41 31 561 15 15
Ritterquai 8, 4500 SolothurnOrganisationen, die techtask vertrauen

Warum jetzt
Microsoft 365 wird mit Einstellungen ausgeliefert, die Zusammenarbeit leicht machen, nicht sicher. Über die Jahre kommen Ausnahmen, alte Admin-Konten und vergessene Freigaben dazu. Drei Entwicklungen machen das heute dringlich:
Zu breite Berechtigungen werden mit einer einzigen Frage sichtbar.
Gestohlene Anmeldungen und Phishing umgehen schwache MFA und veraltete Protokolle.
Ein Secure Score allein beantwortet diese Fragen nicht.
Was Sie erhalten
Pakete
Wo stehen Sie?
Sie wissen, wo Ihr Tenant steht.
CHF 7'400
Ideal, wenn: Sie eine unabhängige Standortbestimmung brauchen.
Massstab: CIS Level 1
Workloads: Entra ID, Admin Center, Exchange, SharePoint, OneDrive, Teams
Sie erhalten
Sie wissen, was zuerst zu tun ist, und Ihr Team kann sofort loslegen.
CHF 14'700
Ideal, wenn: Copilot geplant ist oder die Geschäftsleitung nach Sicherheit fragt.
Massstab: CIS Level 1 mit erweitertem Scoping, techtask Ergänzungen
Workloads: zusätzlich Defender XDR, Purview, Fabric, Copilot, Power Platform
Sie erhalten
Inklusive Extras
Sie bestehen die nächste Prüfung mit Nachweisen.
CHF 20'200
Ideal, wenn: Revision, Aufsicht oder Versicherer Nachweise verlangen.
Massstab: CIS Level 1 und 2, FINMA-RS 2023/1, nDSG, IKT-Minimalstandard, ISO 27001
Workloads: zusätzlich Intune und Defender for Endpoint
Sie erhalten
Inklusive Extras
Festpreis ohne Nachforderung
Upgrade von Basis auf Plus zum Differenzbetrag
20 % Anrechnung bei einem Umsetzungsauftrag
Festpreise exkl. MWST, für einen Tenant bis 2'500 Benutzer. Mehrere Tenants oder grössere Umgebungen: Wir erstellen Ihnen ein Angebot. Option zu Basis und Plus: Endgeräte nach CIS Level 2 (Intune, Defender for Endpoint).
Hinweis für öffentliche Auftraggeber: Bestellung per Formular, eine Rechnung nach Abschluss. Alle Pakete liegen unter dem Schwellenwert für freihändige Vergaben.
Prüfbereiche
1
Organisationseinstellungen, Datenstandort, Releases, Admin-Konzept
2
Globale Admins, Notfallkonten, Rollen, PIM
3
Phishingresistente MFA, Richtlinien, Legacy-Authentisierung
4
Entra Connect oder Cloud Sync, Synchronisation, Absicherung des Sync-Servers
5
App-Registrierungen, Einwilligungen, externe Zusammenarbeit
6
SPF, DKIM, DMARC, Weiterleitungen, Transportregeln
7
Defender for Office 365, Anti-Phishing, Audit und Alarmierung
8
SharePoint, OneDrive und Teams, externe Links
9
Sensitivity Labels, DLP, Aufbewahrung
10
Intune Compliance, Autopilot, Defender for Endpoint
11
Oversharing, Copilot-Einstellungen, Agents, Power Platform
Grundlage ist der CIS Microsoft 365 Foundations Benchmark, der international anerkannte Massstab für sichere Microsoft-365-Konfigurationen. Wir ergänzen ihn um Prüfpunkte aus der Praxis, die kein Standard vollständig abdeckt: Copilot, Agents, Oversharing und Betriebsprozesse.
Musterbericht
Ein Bericht, den Geschäftsleitung, Revision und Ihr IT-Team gleichermassen nutzen: mit Ampel, Nachweisen und einem Massnahmenplan, den Sie direkt umsetzen können.
1 · Management Summary
Solide Basis, aber offene Türen bei Administration und Freigaben
56 %
Erfüllungsgrad
7
Befunde mit hohem Risiko
5 · Befunde im Detail
F-04 · Administratoren ohne phishingresistente MFA
HochRollenmitglieder: 9 Phishingresistent: 2 (FIDO2) Push / SMS: 7 Richtlinie mit Auth.-Stärke für Admins: keine
7 · Priorisierter Massnahmenplan
Was zuerst zu tun ist
| Nr. | Massnahme | Priorität | Lizenz |
|---|---|---|---|
| M1 | Phishingresistente MFA für Administratoren | sofort | vorhanden |
| M2 | Legacy-Authentisierung blockieren, Dienstkonten umstellen | sofort | vorhanden |
| M3 | Anonyme Links abschalten, bestehende bereinigen | sofort | vorhanden |
| M4 | Globale Admins reduzieren, getrennte Admin-Konten | sofort | vorhanden |
| M5 | Sync-Server absichern | 30 Tage | vorhanden |
| M6 | 27 Sites bereinigen, Standardfreigabe anpassen | 30 Tage | vorhanden |
| M7 | Zeitlich begrenzte Rollenaktivierung (PIM) | 30 Tage | Entra ID P2 |
| M8 | Alarmierung an überwachtes Postfach und Bereitschaft | 30 Tage | vorhanden |
| M9 | Einwilligung für Apps auf Admin-Freigabe umstellen | 30 Tage | vorhanden |
Musterbericht mit fiktiven Daten
Vorgehen
Wir klären Umfang und Ansprechpartner. Sie erteilen uns einen lesenden Zugriff, wir ändern nichts.
Prüfskripte erfassen die Konfiguration vollständig. Wir prüfen ergänzend von Hand, was Skripte nicht beurteilen können.
Jede Abweichung wird nach Auswirkung und Eintrittswahrscheinlichkeit, Aufwand und Lizenz bewertet. Sofortmassnahmen werden markiert, der Rest in eine Roadmap übersetzt.
Wir präsentieren die Befunde. Bei Plus und Audit-Ready prüfen wir nach Ihrer Umsetzung erneut und zeigen den Fortschritt im Vorher/Nachher-Vergleich.
Expertise
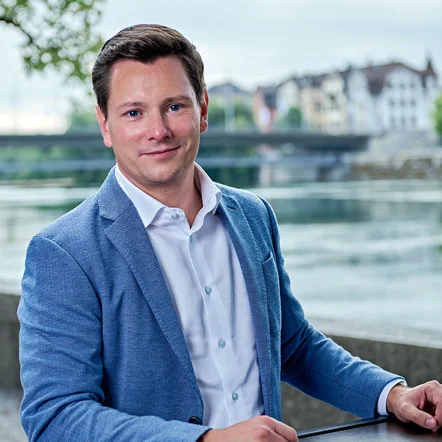
Roger Haueter ist Gründer von techtask, neunfacher Microsoft Most Valuable Professional und Microsoft Regional Director. Er berät Banken, Versicherungen, Energieversorger und die öffentliche Hand bei Sicherheit, Governance und Prüfung von Microsoft 365. techtask ist herstellerneutral und verkauft keine Lizenzen.
seit 2010 in der Microsoft Community
über 75 umgesetzte Projekte
90 % Wiederbeauftragung
Organisator des Microsoft Security & Modern Work Meetup
Stimmen
«techtask verbindet tiefes technologisches Fachwissen mit einem fundierten Verständnis für die Bedürfnisse der internen Revision. Überzeugt hat uns das Zusammenspiel von technischer Tiefe und die verständliche Darstellung komplexer Sachverhalte für Entscheidungsträger. Die Zusammenarbeit war professionell, verlässlich und menschlich angenehm.»
Stefan Preuss, Leiter IT Revision, Die Mobiliar
«techtask begleitet uns bei der kontinuierlichen Weiterentwicklung unserer Microsoft-365-Plattform und verbindet technologische Innovation mit den Anforderungen aus Security, Governance und Compliance in einem multinationalen Umfeld. Besonders schätze ich den fachlichen Austausch auf Augenhöhe und die Tiefe, mit der techtask unser Team seit Jahren unterstützt und weiterbringt.»
Leila Andree
Head of Collaboration Services
Häufige Fragen
Anfrage
Beschreiben Sie kurz Ihre Umgebung. Roger Haueter meldet sich persönlich bei Ihnen.